Sunday, March 30, 2014

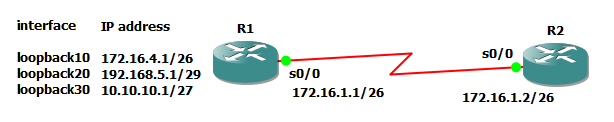
Lab 17 Restricting Inbound Telnet Access using Extended ACLs

Bagaimana jika dalam suatu kondisi dimana terdapat banyak router/PC atau perangkat jaringan dalam sebuah atau beberapa jaringan. kemungkinan besar kita akan kerepotan jika melakukan konfigurasi dan mendatangi setiap perangkat fisiknya sehingga untuk mengatasi hal ini maka dapat menggunakan telnet (telecomunication network). telnet merupakan sebuah protocol jaringan yang digunakan di internet atau LAN untuk "remote login" dan menyediakan komunikasi dua arah yang berbasis teks dengan menggunakan koneksi virtual terminal, artinya kita dapat mengendalikan serta mengkonfigurasi sebuah perangkat dari jarak jauh. 


Monday, January 20, 2014

Lab 15 Extended Named ACLs inbound dengan melibatkan RIPv2, EIGRP dan OSPF

Percobaan pada lab ini, bagaimana kita belajar dan memahami serta membuat extended name ACLs inbound.

Gambar. topologi extended name ACLs inbound

Saturday, January 18, 2014

Lab 14 Extended Number ACL inbound

Pada Lab kali ini saya akan menunjukkan bagaimana protocol ICMP (protocol tes koneksi dengan utility nya PING) di permit atau deny dan bagaiama protocol untuk internet yaitu TCP di permit/deny.

Gambar. Topologi Extended Number ACL inbound

Thursday, January 16, 2014

Lab 13 Access Control List (ACL) menggunakan Name standard ACL

Pada postingan sebelumnya saya menggunakan nomor standard untuk meng-deny sebuah IP. kali ini saya akan menggunakan nama untuk meng-deny IP nya. topologi dan IP yang digunakan masih sama  dengan postingan saya sebelumnya (lihat disini).
Gambar. Topologi ACL menggunakan Name standard ACL

Tuesday, January 14, 2014

Lab 12 Access Control List (ACL) menggunakan Nomor standard ACL

Access control List (ACL) merupakan sebuah cara atau metode yang digunakan untuk menyeleksi ketika paket keluar masuk dalam sebuah jaringan. penyaringan paketnya akan disesuaikan dengan kehendak si admin ketika menerapkan kebijakan keamanan. di dalam ACL terdapat Permit dan deny yang berjalan melalui router, fitur inilah yang akan mengatur boleh atau tidaknya packet atau traffic lewat dalam sebuah router.

Lab kali ini saya akan memposting konfigurasi ACL dengan menggunakan nomor standar ACL, lihat topologi sederhana dibawah ini.
Gambar. Topologi ACL menggunakan Nomor standard ACL

LAB 11 Konfigurasi EIGRP Sederhana pada GNS3

EIGRP atau Enhanced interior gateway routing protocol merupakan jenis protocol yang dikembangkan oleh Cisco dan protocol ini merupakan proprietary cisco sehingga EIGRP hanya bisa digunakan oleh sesama router Cisco. jika ingin melibatkan perangkat selain cisco maka hanya bisa menggunakan protocol bebas. 

protocol EIGRP bisa dikatakan sebagai protocol jenis hybrid. yaitu merupakan gabungan dari distance vector (contoh : RIPv2) dan Link state (contoh : OSPF). jika dalam sebuah topologi jaringan jarang diubah topologi atau network serta memiliki interface card yang sama (speed dan bandwidth sama), maka jenis protocol distance lebih unggul. namun, jika topologi atau networknya relatif berubah atau dinamis maka link state sangat cocok diterapkan pada network tersebut. dari kedua fitur tersebut (Distance vector & link state) maka Cisco menciptkan protocol EIGRP guna mengantisipasi kedua kondisi ini. Lab. kali ini saya akan memerlihatkan cara konfigurasi sederhana di router cisco dengan protocol EIGRP nya.

Gambar. Topologi sederhana dengan menggunakan protocol EIGRP